校務系統的安全工作
進行中
校務系統的安全工作
發現一個能讀到其他學生資料的 IDOR,透過 HITCON ZeroDay 揭露後被電算中心找進去。在授權範圍內補掉幾個後門、修了幾個 XSS,也寫了幾支 Python 內部自動化工具減少單位的人工流程。
Burp SuitePython授權範圍內
一個人接得起整條線:從做出來、守得住,到把黑盒子摸清楚。
前端、後端、部署維運一個人做完。一句一幀、早餐店點餐系統都是這樣做出來的。
用攻擊者的方式看自己做的東西。在校務系統找到 IDOR,負責任揭露後進電算中心修補。
把沒有文件的系統摸清楚,變成能用的 API 和工具。Agora-AI 就是這樣來的。
挑三個能替上面那些話作證的。
發現一個能讀到其他學生資料的 IDOR,透過 HITCON ZeroDay 揭露後被電算中心找進去。在授權範圍內補掉幾個後門、修了幾個 XSS,也寫了幾支 Python 內部自動化工具減少單位的人工流程。
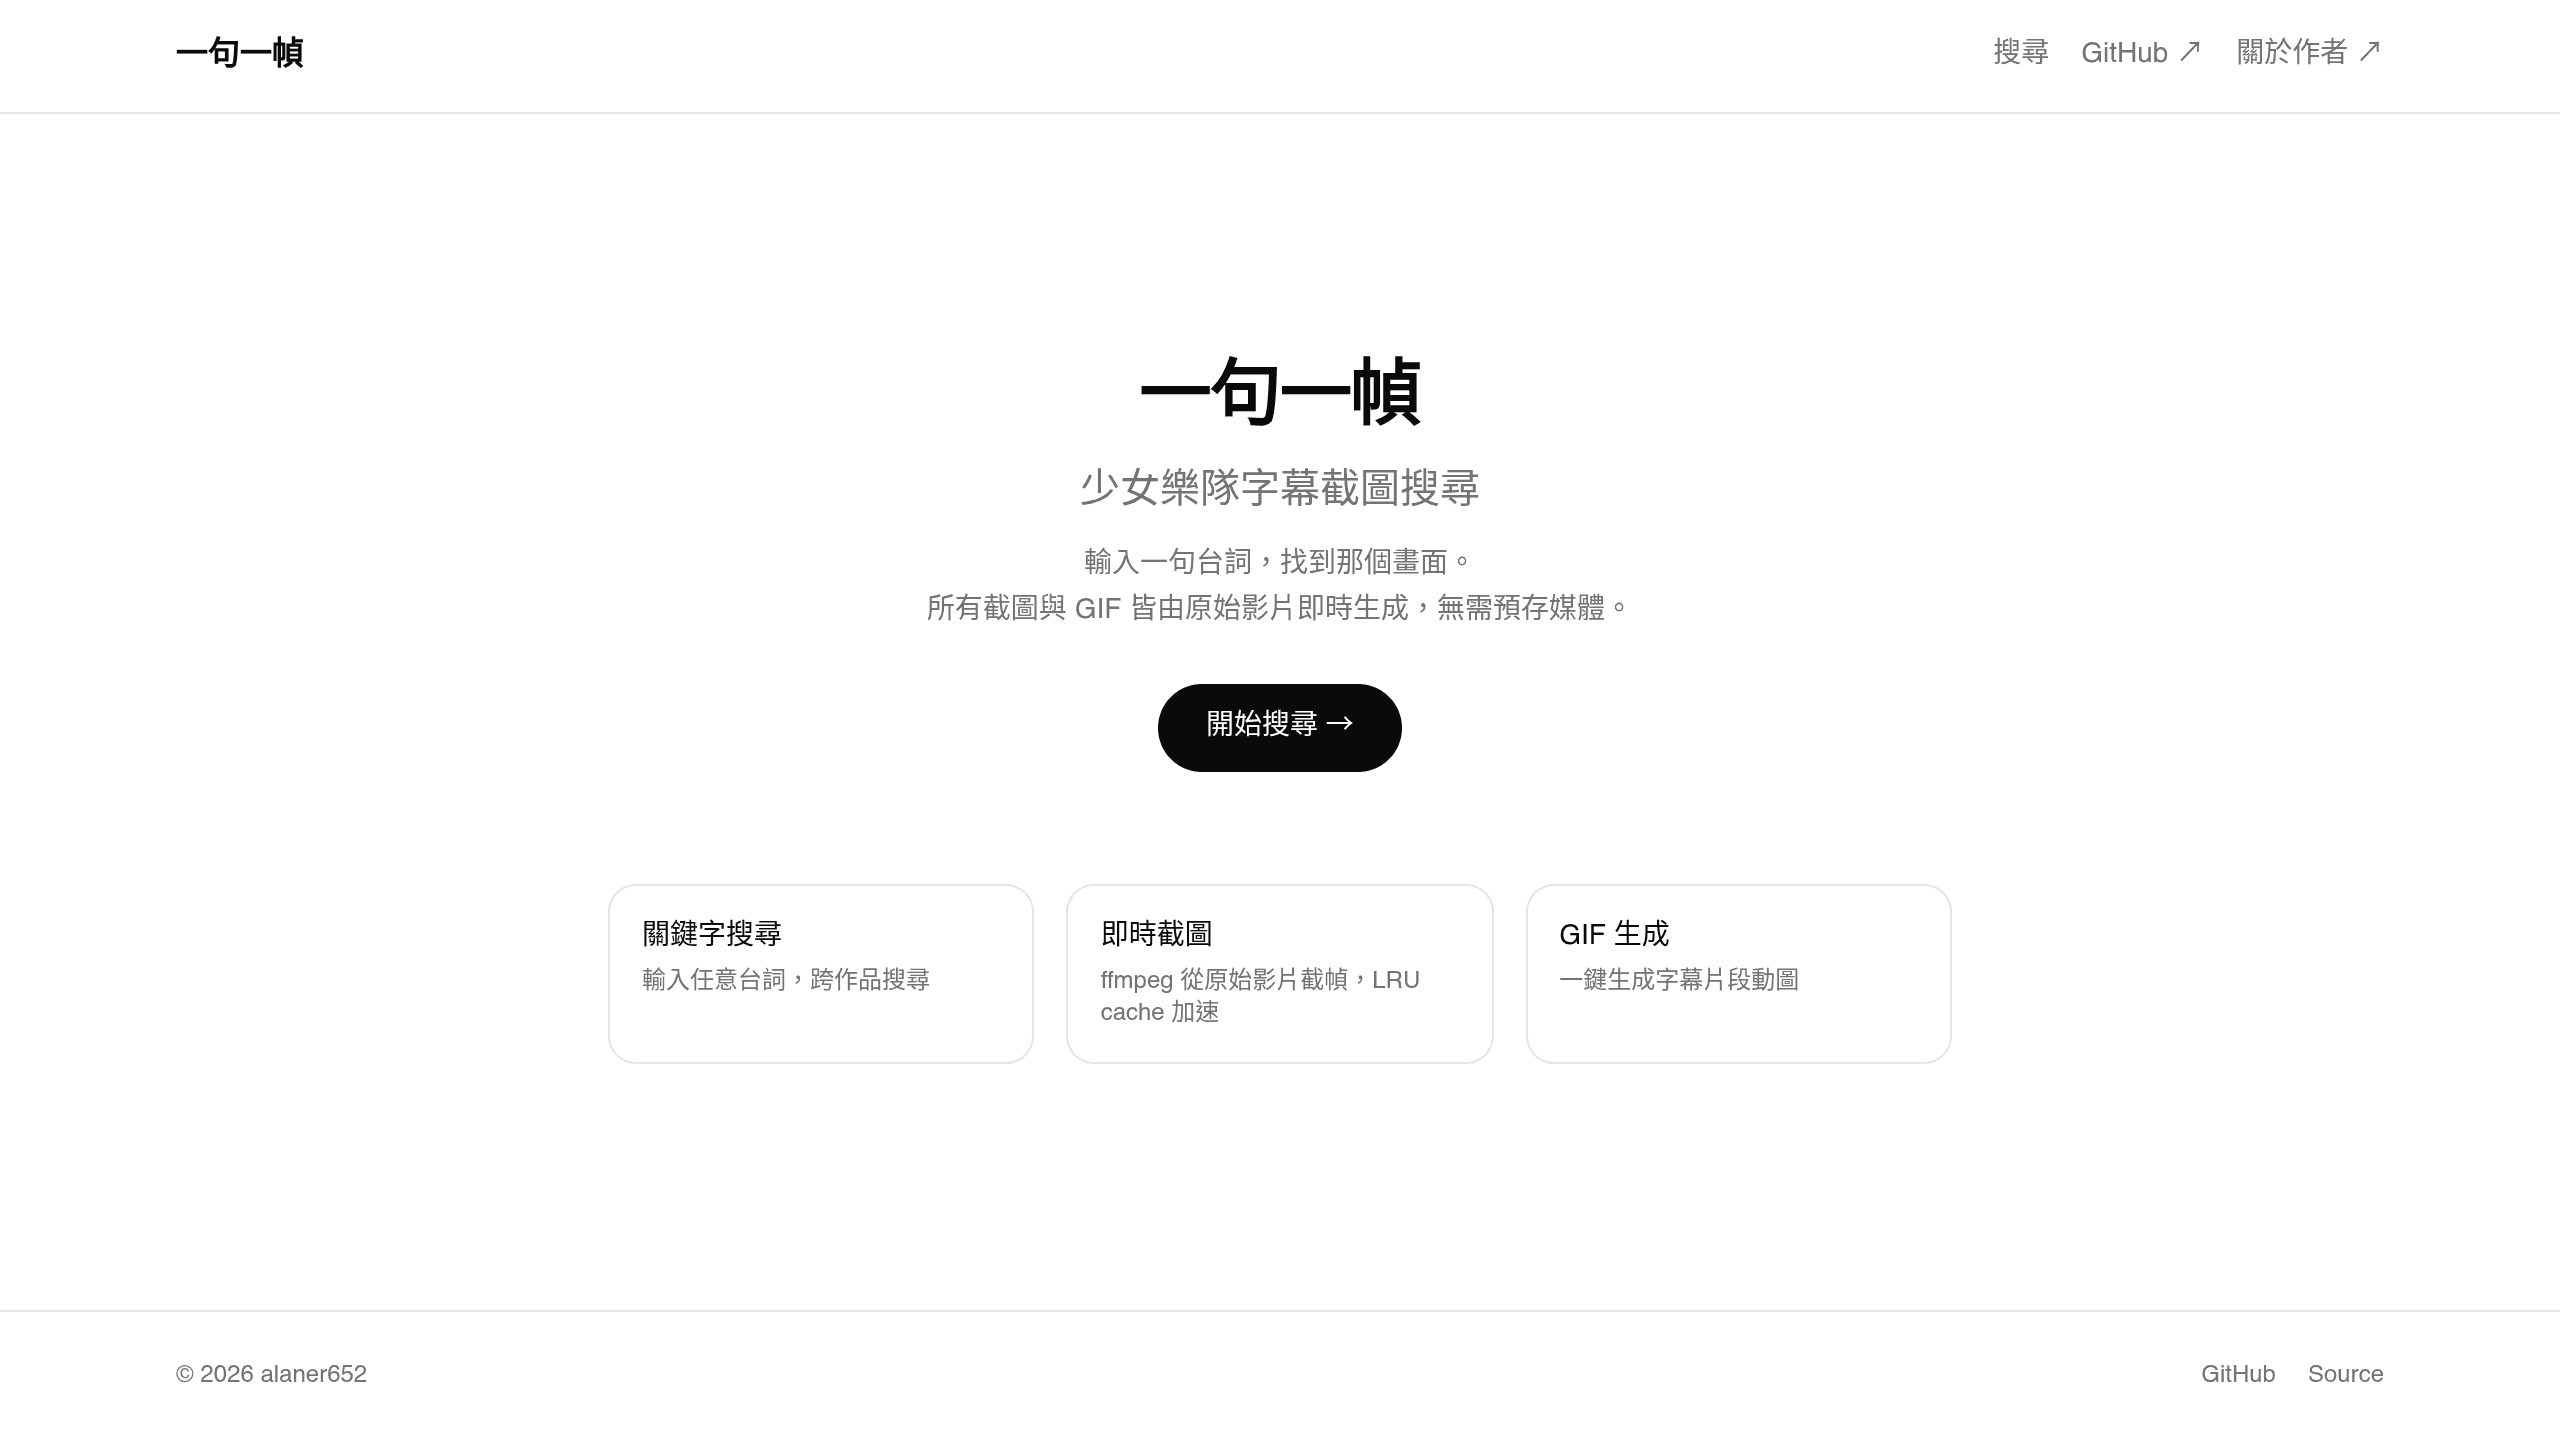
輸入台詞,找到那個畫面。把三個各做各的舊專案併成一套並搬到網頁上。截圖和 GIF 改成用 ffmpeg 即時生成加 LRU cache,圖片儲存從 4 GB 降到 0。
掃碼用 LINE 登入點餐,下單推 Flex Message 給店主。訂單用狀態機管、SSE 同步進度,並存菜單快照,之後改菜單不會動到歷史訂單。